工业互联网数据流转安全如何全程可控?ping64全周期管控方案详解
一、为什么工业互联网数据流转需要全周期管控?
在工业互联网场景中,数据不再局限于单一工厂的内网,而是横跨设备层、边缘层、平台层、应用层,并在企业、供应链、云服务商之间频繁流转。据工信部相关数据显示,超过60%的工业企业在数据跨域传输中遭遇过安全事件,其中数据泄露、篡改和非法访问最为突出。
工业数据的特殊性决定了传统边界防护手段的失效:
- 协议异构:Modbus、OPC UA、Profinet等工业协议与IT协议并存,难以用统一策略管控;
- 实时性要求高:工控指令要求毫秒级响应,加解密和检测不能引入过大延迟;
- 数据价值密度不均:一条温度读数或许无关紧要,但工艺配方、设备参数却是核心资产;
- 生命周期长:从采集、传输、存储、使用到销毁,数据在每个环节面临不同威胁。
因此,必须建立覆盖数据全生命周期的安全管控体系,即“全周期管控”。
二、什么是ping64全周期管控方案?
“ping64”并非指某个单一产品,而是一套针对工业互联网数据流转的体系化安全管控框架,其命名取自方案核心理念:P(Prevention)预防、I(Identification)识别、N(Negotiation)协商、G(Governance)治理,再加上6大管控域和4个技术支点,共同构成完整方案。
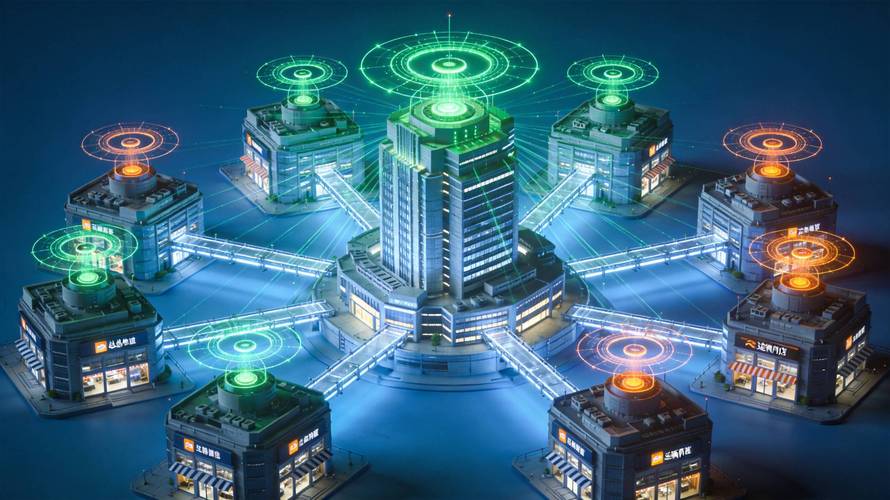
核心架构分为三层:
- 数据资产层:对工业数据进行分类分级,打上安全标签(如“控制指令-绝密”“环境监测-公开”);
- 流转管控层:在数据传输通道、API接口、消息队列等关键节点部署策略执行点;
- 安全大脑层:利用AI分析数据行为基线,动态调整策略,实现自适应防护。
4个技术支点分别为:零信任架构、隐私计算、区块链存证、AI行为分析,它们共同保障数据在全周期内“看得见、管得住、可追溯”。
三、全周期六阶段管控方案详解
3.1 数据采集阶段:源头可信
在设备端嵌入轻量级安全Agent,对传感器、PLC、RTU等数据源进行身份鉴权。采用设备指纹+国密算法确保采集通道加密,同时过滤伪造和异常数据。对采集终端实施安全基线核查,防止被植入恶意代码。
3.2 数据传输阶段:动态加密与微隔离
工业现场网络普遍存在“重可用、轻安全”的问题。方案建议:
- 采用国密SM4/SM9对传输数据加密,并通过IPSec/TSN保障实时性;
- 利用软件定义边界(SDB) 隐藏关键数据接口,实现按需授权访问;
- 在边缘网关部署微隔离策略,阻断横向移动,防止单点被攻破后数据被批量窃取。
3.3 数据存储阶段:分域分级与加密存储
数据落入平台或云端后,需根据分类分级结果实施差异化保护:
- 核心工艺数据:加密存储+独立密钥管理,密钥与数据分离;
- 一般运维数据:令牌化处理,降低泄露风险;
- 所有数据附加完整性校验值,防止静默篡改。
同时建立数据访问审计日志,做到“读前鉴权、读中脱敏、读后留痕”。
3.4 数据使用阶段:最小权限与隐私计算
这是数据价值释放最集中的阶段,也是风险最高的环节。ping64方案强调:
- 动态授权:基于用户属性、环境风险、行为基线实时判定是否授权,而非静态角色;
- 隐私计算:多方数据合作时采用联邦学习、安全多方计算,原始数据“可用不可见”;
- 水印溯源:在敏感数据中嵌入隐式水印,便于事后泄露追责。
3.5 数据共享阶段:协商与契约管控
工业数据在外部分享时需建立“数据使用协议”的数字化映射。方案通过智能合约将协议条款转化为自动执行策略:
- 共享范围、时限、用途在区块链上存证,不可篡改;
- 一旦接受方超范围使用,可自动切断访问并触发告警;
- 所有共享行为进入审计链,实现多方互信。
3.6 数据销毁阶段:不可恢复与合规证明
数据销毁常被忽视,但遗留数据是重大隐患。方案要求:
- 对存储介质进行多次覆写或物理销毁;
- 云端数据销毁后,由第三方出具合规销毁证明并上链存证;
- 销毁操作同样需双人授权和全程审计。
四、方案落地的关键技术
| 技术 | 作用 | 精度/性能指标 |
|------|------|--------------|
| 零信任网关 | 每次访问都验证身份与上下文 | 延迟<5ms,吞吐>10Gbps |
| 隐私计算引擎 | 多源数据联合建模不泄露原始数据 | 支持千万级样本,误差<1% |
| 区块链存证 | 日志和协议不可篡改,便于审计 | 写入TPS>5000 |
| AI行为分析 | 检测异常流转行为并自动阻断 | 异常检测准确率>96% |
五、典型应用场景
5.1 跨工厂工艺协同
A工厂与B工厂需共同优化工艺参数,但都不愿交出原始数据。通过隐私计算,双方在加密状态完成模型训练,平台全程无法接触明文,实现“数据不动模型动”。
5.2 供应链质量追溯
主机厂需实时获取零部件供应商的质检数据。数据从供应商边缘网关流出时即分类分级,核心参数以密文传输,时间戳和来源地址写入区块链,保证追溯链条可信。
5.3 远程运维
设备厂商工程师需访问工厂设备数据排障。零信任网关按“最小权限,最长时限”原则,只放行特定诊断端口对应指标,其他数据强制脱敏,且全程录屏审计。
六、实施路径建议
- 摸清家底:对工业数据全面发现与分类分级,绘制数据流转地图;
- 试点切入:先从一条产线、一个数据共享场景切入,验证技术与管理流程;
- 管理配套:修订采购合同、保密协议、离职流程,使技术管控与非技术手段对齐;
- 常态化运营:设立工业数据安全运营团队,定期演练和优化策略,变被动防御为主动治理。
##
工业互联网数据流转安全的全程可控,本质上是把安全能力“左移”到数据产生的源头,并嵌入到每个流转环节。ping64全周期管控方案用可知、可管、可控、可追溯的方式,在保障工业生产实时性的前提下,让数据放心流动,全面支撑工业数字化转型的安全底座。未来随着5G-A、算力网络的发展,全周期管控还需进一步智能化、标准化,为工业互联网创造真正安全可信的数据环境。
如若转载,请注明出处:http://www.hrryia.com/product/39.html
更新时间:2026-10-15 20:31:21